
Von der Idee zum eigenen Produkt: Compliance & NIS2
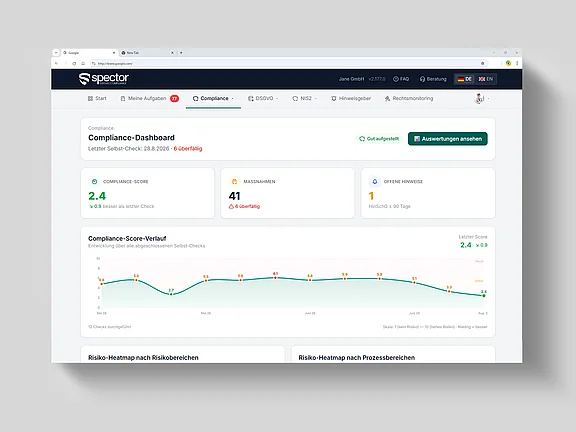
Ein Problem, das größer wurde als seine Lösungen
Hinweisgeberschutz, Haftungsfragen der Geschäftsführung, neue Anforderungen an die IT-Sicherheit: Compliance-Pflichten betreffen längst nicht mehr nur Konzerne. Der Mittelstand steht damit vor einem Missverhältnis – die Pflichten sind fast dieselben, die Mittel sind es nicht.
Wer dort nach Software sucht, findet zwei Extreme: Konzernlösungen, die ein eigenes Projekt zur Einführung brauchen, oder Excel-Vorlagen, die niemand pflegt. Dazwischen war wenig. Aus dieser Beobachtung ist SPECTOR entstanden – kein Kundenauftrag, sondern ein eigenes Produkt.
Die Herausforderung: Fachlichkeit, die niemand lesen will
Die eigentliche Schwierigkeit liegt nicht in der Technik. Sie liegt darin, dass die Zielgruppe das Thema nicht durchdringen will – und auch nicht muss. Eine Geschäftsführerin mit zwölf Beschäftigten braucht keine Norm-Schulung, sie braucht eine Antwort auf die Frage: Was muss ich tun, und bis wann?
Eine Software, die stattdessen ein leeres Risikoregister zeigt und um Eingaben bittet, wird nach dem ersten Login nicht wieder geöffnet. Der erste Eindruck entscheidet hier über das ganze Produkt.
Unsere Lösung: gefüllt starten, nicht leer
- Vorbefüllung nach Branche: Bei der Registrierung wählt der Nutzer seine Branche; das System legt daraufhin die typischen Geschäftsprozesse und die typischen Risiken dieser Branche bereits an. Statt eines leeren Formulars steht am Anfang ein Entwurf, den man korrigiert – das ist ungleich leichter, als bei null anzufangen. 22 Branchen sind hinterlegt, vom Handwerk über Logistik bis zu IT und Gesundheitswesen.
- Zwei Pflichtenkreise, ein System: Ein Bereich für das allgemeine Compliance-Management entlang des anerkannten Leitfadens für kleine und mittlere Unternehmen, ein zweiter für die neuen Anforderungen an die IT-Sicherheit – mit Betroffenheitsprüfung, Maßnahmen und Meldefristen. Beide teilen dieselbe Aufgabenliste, dieselben Berichte und denselben Zugang.
- Aufgaben statt Dokumentation: Das Produkt gibt konkrete Aufgaben mit Terminen aus und prüft anschließend, ob die Maßnahme gewirkt hat. Es erinnert, statt zu warten.
- Hinweisgeberschutz eingebaut: Der gesetzlich geforderte Meldeweg ist Teil des Systems und muss nicht separat beschafft werden.
- Daten in Deutschland: Entwicklung, Betrieb und Betreuung liegen in Deutschland. Bei einem Produkt, das mit Hinweisen und Risiken arbeitet, ist das kein Marketingargument, sondern eine Voraussetzung.
- Marke und Markteinführung: Name, Erscheinungsbild, Preismodell, Website und Testzugang stammen ebenfalls von uns – ein Produkt entsteht nicht mit dem letzten Entwicklungsschritt.
Das Ergebnis: ein Produkt statt eines Projekts
SPECTOR ist als eigener Dienst verfügbar und kann kostenfrei getestet werden. Für uns als Agentur ist es zugleich der Beleg für etwas, das wir Kunden regelmäßig empfehlen: Wer eine Lücke im eigenen Markt gut versteht, kann daraus ein Produkt bauen – und muss nicht auf einen Anbieter warten, der sie irgendwann schließt.
Live ansehen: spector-compliance.de. Wie wir Software mit KI-Unterstützung entwickeln und Prozesse automatisieren, lesen Sie auf unseren Leistungsseiten.
